SSO Entreprise : authentification SAML et OIDC pour les plans Custom
Chaque équipe sécurité que j'ai rencontrée a la même exigence non négociable : les employés doivent s'authentifier via le fournisseur d'identité de l'entreprise. Pas d'exceptions. Pas d'identifiants séparés qui traînent pour chaque outil SaaS. Une seule connexion, gérée de manière centralisée, revocable instantanément quand quelqu'un quitte l'entreprise. L'autre question qu'elles posent porte sur l'endroit où va le code, et c'est pourquoi vous pouvez apporter votre propre fournisseur d'IA.
On comprend. Si vous êtes responsable de la posture de sécurité de votre organisation, la dernière chose que vous voulez, c'est encore un mot de passe à gérer pour votre équipe et dont vous devrez vous soucier. C'est pourquoi nous lançons le support SSO personnalisé pour les organisations sur le plan Custom.
Deux protocoles, un seul objectif
Archyl supporte les deux grands standards d'authentification en entreprise :
SAML 2.0 fonctionne avec les fournisseurs d'identité que la plupart des entreprises utilisent déjà : Okta, Azure Active Directory, OneLogin, PingFederate, ADFS et tout autre fournisseur compatible SAML 2.0. Si votre entreprise a un IdP SAML, il fonctionne avec Archyl.
OpenID Connect (OIDC) couvre le paysage moderne de l'identité : Auth0, Azure AD, Google Workspace, Keycloak et tout fournisseur compatible OIDC. Si votre organisation utilise une identité basée sur OAuth2, OIDC est votre chemin.
Les deux protocoles aboutissent au même résultat : votre équipe se connecte via le fournisseur d'identité de votre entreprise, et Archyl fait confiance à la décision d'authentification de votre IdP. Nous ne stockons pas de mots de passe pour les utilisateurs SSO. Nous ne gérons pas d'identifiants. Votre IdP est la source unique de vérité.
Comment ça fonctionne
L'expérience de connexion est simple.
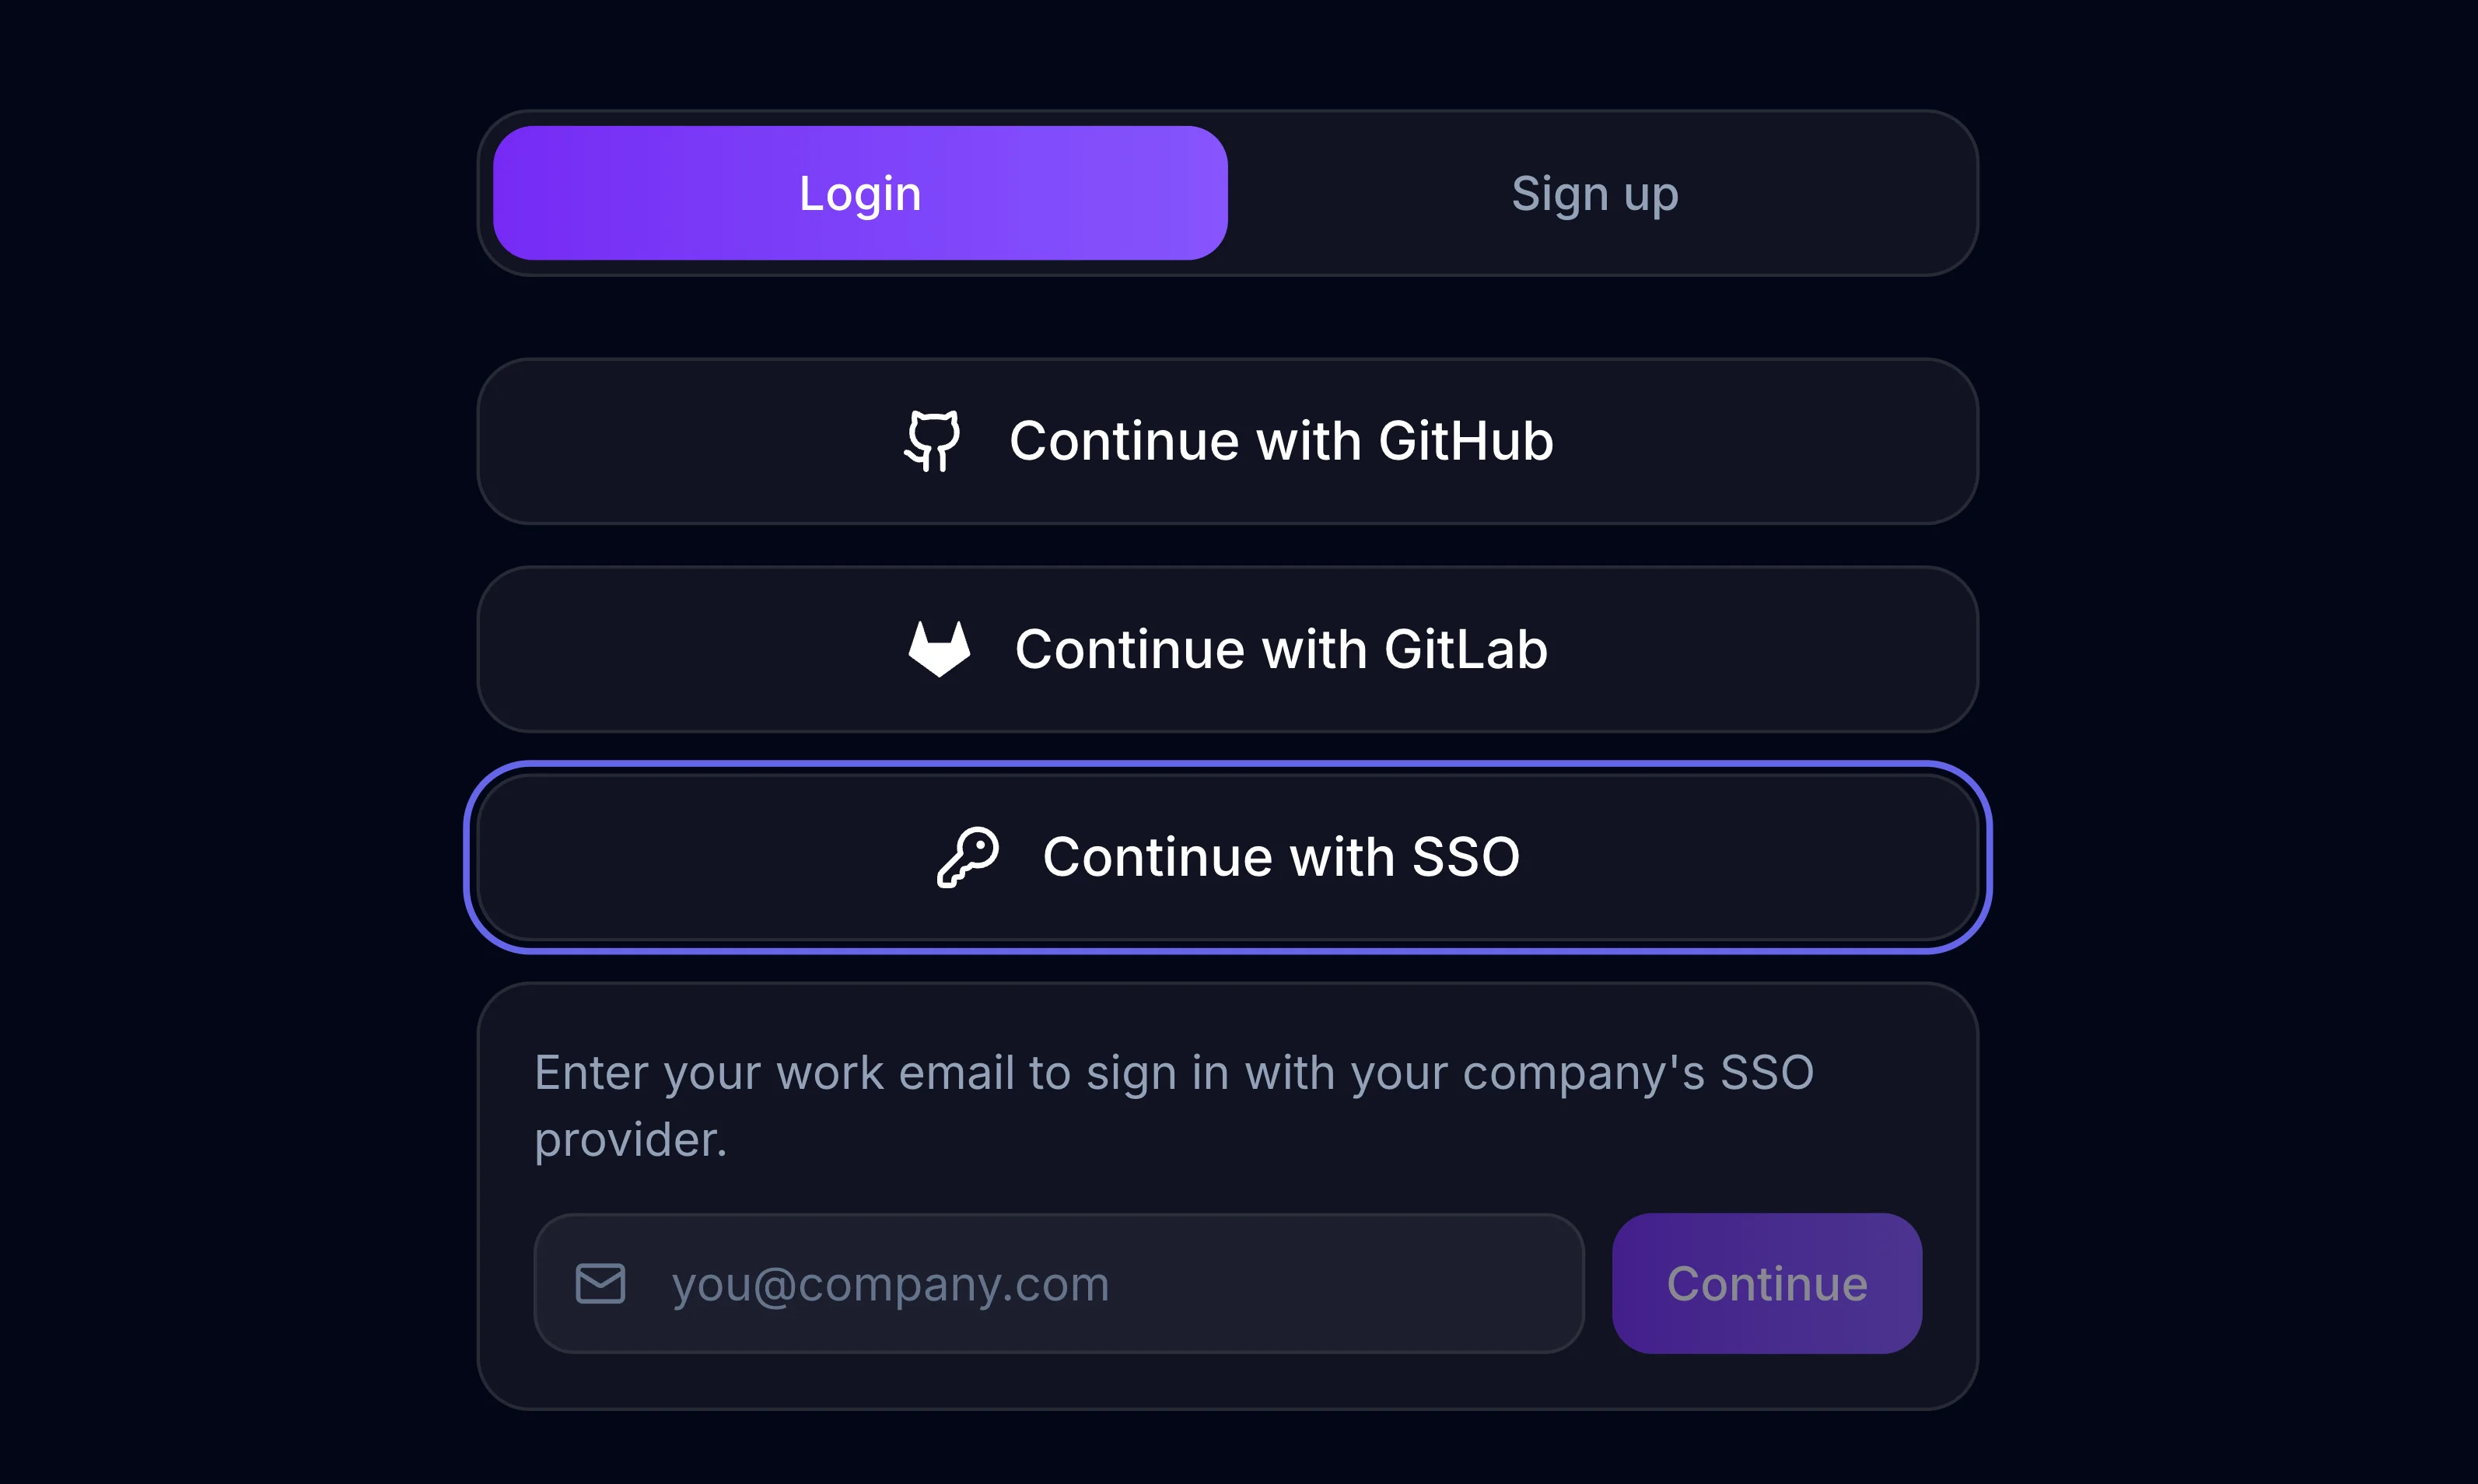
Un membre de l'équipe navigue vers la page de connexion d'Archyl et clique sur "Continuer avec SSO". Il saisit son email professionnel, disons ingenieur@entreprise.com. Archyl extrait le domaine, recherche la configuration SSO enregistrée pour entreprise.com et redirige l'utilisateur vers le fournisseur d'identité de l'entreprise.
L'utilisateur s'authentifie selon le flux requis par l'IdP : identifiant et mot de passe, authentification multi-facteurs, vérification biométrique, carte a puce. C'est entre l'utilisateur et l'IdP ; Archyl ne voit jamais ces identifiants.
Une fois authentifie, l'IdP redirige vers Archyl avec une assertion signée (SAML) ou un code d'autorisation (OIDC). Nous vérifions la signature cryptographique, extrayons l'email de l'utilisateur et émettons un jeton de session JWT. L'utilisateur arrive sur son tableau de bord, connecte, en quelques secondes.
L'ensemble du flux ressemble a n'importe quelle expérience "Se connecter avec...". Pas de friction, pas de confusion.
Provisionnement automatique des utilisateurs
Quand quelqu'un de votre organisation se connecte via SSO pour la première fois, Archyl crée automatiquement son compte. Pas d'invitations à envoyer, pas de formulaires d'inscription à remplir, pas d'administrateur créant manuellement des utilisateurs.
Le compte du nouvel utilisateur est lié à votre organisation immédiatement. Il est ajouté en tant que lecteur par défaut, un point de départ sécurisé que vos administrateurs d'organisation peuvent ajuster. Il obtient son propre espace personnel en plus de l'adhesion à l'organisation, ce qui lui permet d'explorer Archyl de manière indépendante tout en accédant aux projets partagés de l'équipe.
Cela signifie que l'onboarding se résume à dire à votre équipe : "Allez sur Archyl et connectez-vous avec votre email professionnel." La connexion SSO s'occupe du reste.
La sécurité par conception
Nous avons construit l'implémentation SSO avec la sécurité comme fondation, pas comme une réflexion après coup.
Protection CSRF : chaque flux SSO commence avec un jeton d'état signe cryptographiquement (HMAC-SHA256) qui inclut un horodatage, un nonce aléatoire et le domaine email. Le jeton expire après dix minutes. Quand l'IdP redirige, nous vérifions la signature et l'expiration avant de traiter quoi que ce soit. Cela empêche les attaques CSRF et les attaques par rejeu.
Validation des assertions SAML : pour les flux SAML, nous validons la signature XML de l'IdP contre le certificat X.509 enregistre pour ce domaine. Une assertion altérée est rejetée immédiatement. Nous supportons plusieurs formats d'attributs email pour gérer les différentes façons dont les IdP structurent leurs assertions.
Vérification des jetons OIDC : pour les flux OIDC, nous utilisons le grant de code d'autorisation, le flux OAuth2 le plus sécurisé. Le code d'autorisation est échange côté serveur contre un jeton d'identité, qui est vérifié contre les clés publiques publiées par le fournisseur. Le navigateur de l'utilisateur ne voit jamais les jetons bruts.
Aucun secret expose : les secrets client, certificats et autres configurations sensibles ne sont jamais inclus dans les réponses API. Ils sont stockés de manière sécurisée et utilisés uniquement côté serveur pendant le flux d'authentification.
Configuration basée sur le domaine
Les connexions SSO sont configurées par domaine email. Quand vous enregistrez entreprise.com comme domaine SAML ou OIDC pour votre organisation, chaque utilisateur avec une adresse @entreprise.com est routé vers votre IdP.
Un domaine, une organisation. La contrainte d'unicité du domaine empêche les conflits : deux organisations ne peuvent pas revendiquer le même domaine email. Cela garde le routage non ambigu et sécurisé.
Pour les organisations avec plusieurs domaines email (situation courante après des acquisitions ou pour les entreprises avec des domaines régionaux), chaque domaine peut être enregistré séparément, tous pointant vers la même organisation.
Ce qu'il faut pour configurer
Pour SAML, vous fournirez trois éléments de votre IdP :
- L'Entity ID (l'identifiant de votre IdP)
- L'URL SSO (ou Archyl envoie les requêtes d'authentification)
- Le certificat X.509 (utilise pour vérifier les assertions signées)
Pour OIDC, vous fournirez :
- Le Client ID et le Client Secret (depuis l'enregistrement d'application de votre IdP)
- L'URL de l'émetteur (Archyl utilise la découverte OIDC pour configurer automatiquement les endpoints)
Votre fournisseur d'identité aura besoin des URLs de callback d'Archyl configurées comme URIs de redirection autorisés. La configuration est la même que pour ajouter n'importe quelle autre application SAML ou OIDC à votre IdP. Votre équipe identité a fait ça des dizaines de fois.
Conçu pour l'entreprise
Le SSO est disponible exclusivement sur le plan Custom, aux côtés de projets illimités, d'objets de modèle illimités, d'un support dédié et d'intégrations personnalisées. Il est conçu pour les organisations ou la gestion centralisée des identités n'est pas optionnelle, c'est une politique.
Si votre organisation exige le SSO pour tous les outils SaaS, le plan Custom vous donne ce contrôle. Votre équipe sécurité peut imposer l'authentification via votre IdP, assurer la conformité MFA grâce à vos politiques existantes et révoquer l'accès instantanément quand des employés partent, le tout sans aucune action nécessaire du côté Archyl.
La suite
La configuration SSO est actuellement gérée par nos outils d'administration, avec une interface d'administration en libre-service à venir. Les administrateurs d'organisation pourront enregistrer des domaines, choisir des protocoles et gérer leurs connexions SSO directement depuis le tableau de bord Archyl.
Nous étudions aussi SCIM 2.0 pour le provisionnement automatise d'utilisateurs et de groupes, l'enforcement SSO (désactivation de la connexion email/mot de passe pour une organisation) et le mapping de rôles pilote par l'IdP. L'identité en entreprise est un domaine profond, et nous nous engageons à accompagner les organisations là où elles en sont.
Pour commencer
Si vous êtes sur le plan Custom ou intéressé par une mise à niveau, contactez notre équipe pour configurer votre connexion SSO. Nous vous guiderons dans la configuration de l'IdP, enregistrerons votre domaine, et votre équipe se connectera via SSO le jour même.
L'identité de votre équipe appartient à votre organisation. Maintenant, leur outil d'architecture respecte cela.
Découvrez les fonctionnalités entreprise d'Archyl sur notre page Tarifs, ou voyez comment la Découverte d'Architecture par IA peut cartographier vos systèmes existants pour que votre équipe ait quelque chose sur quoi collaborer dès le premier jour.