SSO Empresarial: autenticación SAML y OIDC para planes Custom
Cada equipo de seguridad empresarial con el que he hablado tiene el mismo requisito innegociable: los empleados deben autenticarse a través del proveedor de identidad de la empresa. Sin excepciones. Sin credenciales separadas flotando por ahí para cada herramienta SaaS. Un solo inicio de sesión, gestionado centralmente, revocable instantáneamente cuando alguien deja la empresa. La otra pregunta que hacen es adónde va el código, y por eso puedes traer tu propio proveedor de IA.
Lo entendemos. Si usted es responsable de la postura de seguridad de su organización, lo último que quiere es otra contraseña más para que su equipo gestione y de la que usted tenga que preocuparse. Por eso lanzamos soporte SSO personalizado para organizaciones en el plan Custom.
Dos protocolos, un objetivo
Archyl soporta ambos estándares principales de autenticación empresarial:
SAML 2.0 funciona con los proveedores de identidad que la mayoría de las empresas ya utilizan: Okta, Azure Active Directory, OneLogin, PingFederate, ADFS y cualquier otro proveedor compatible con SAML 2.0. Si su empresa tiene un IdP SAML, funciona con Archyl.
OpenID Connect (OIDC) cubre el panorama moderno de identidad: Auth0, Azure AD, Google Workspace, Keycloak y cualquier proveedor compatible con OIDC. Si su organización usa identidad basada en OAuth2, OIDC es su camino.
Ambos protocolos logran el mismo resultado: su equipo inicia sesión a través del proveedor de identidad de su empresa, y Archyl confía en la decisión de autenticación de su IdP. No almacenamos contraseñas para usuarios SSO. No gestionamos credenciales. Su IdP es la única fuente de verdad.
Cómo funciona
La experiencia de inicio de sesión es sencilla.
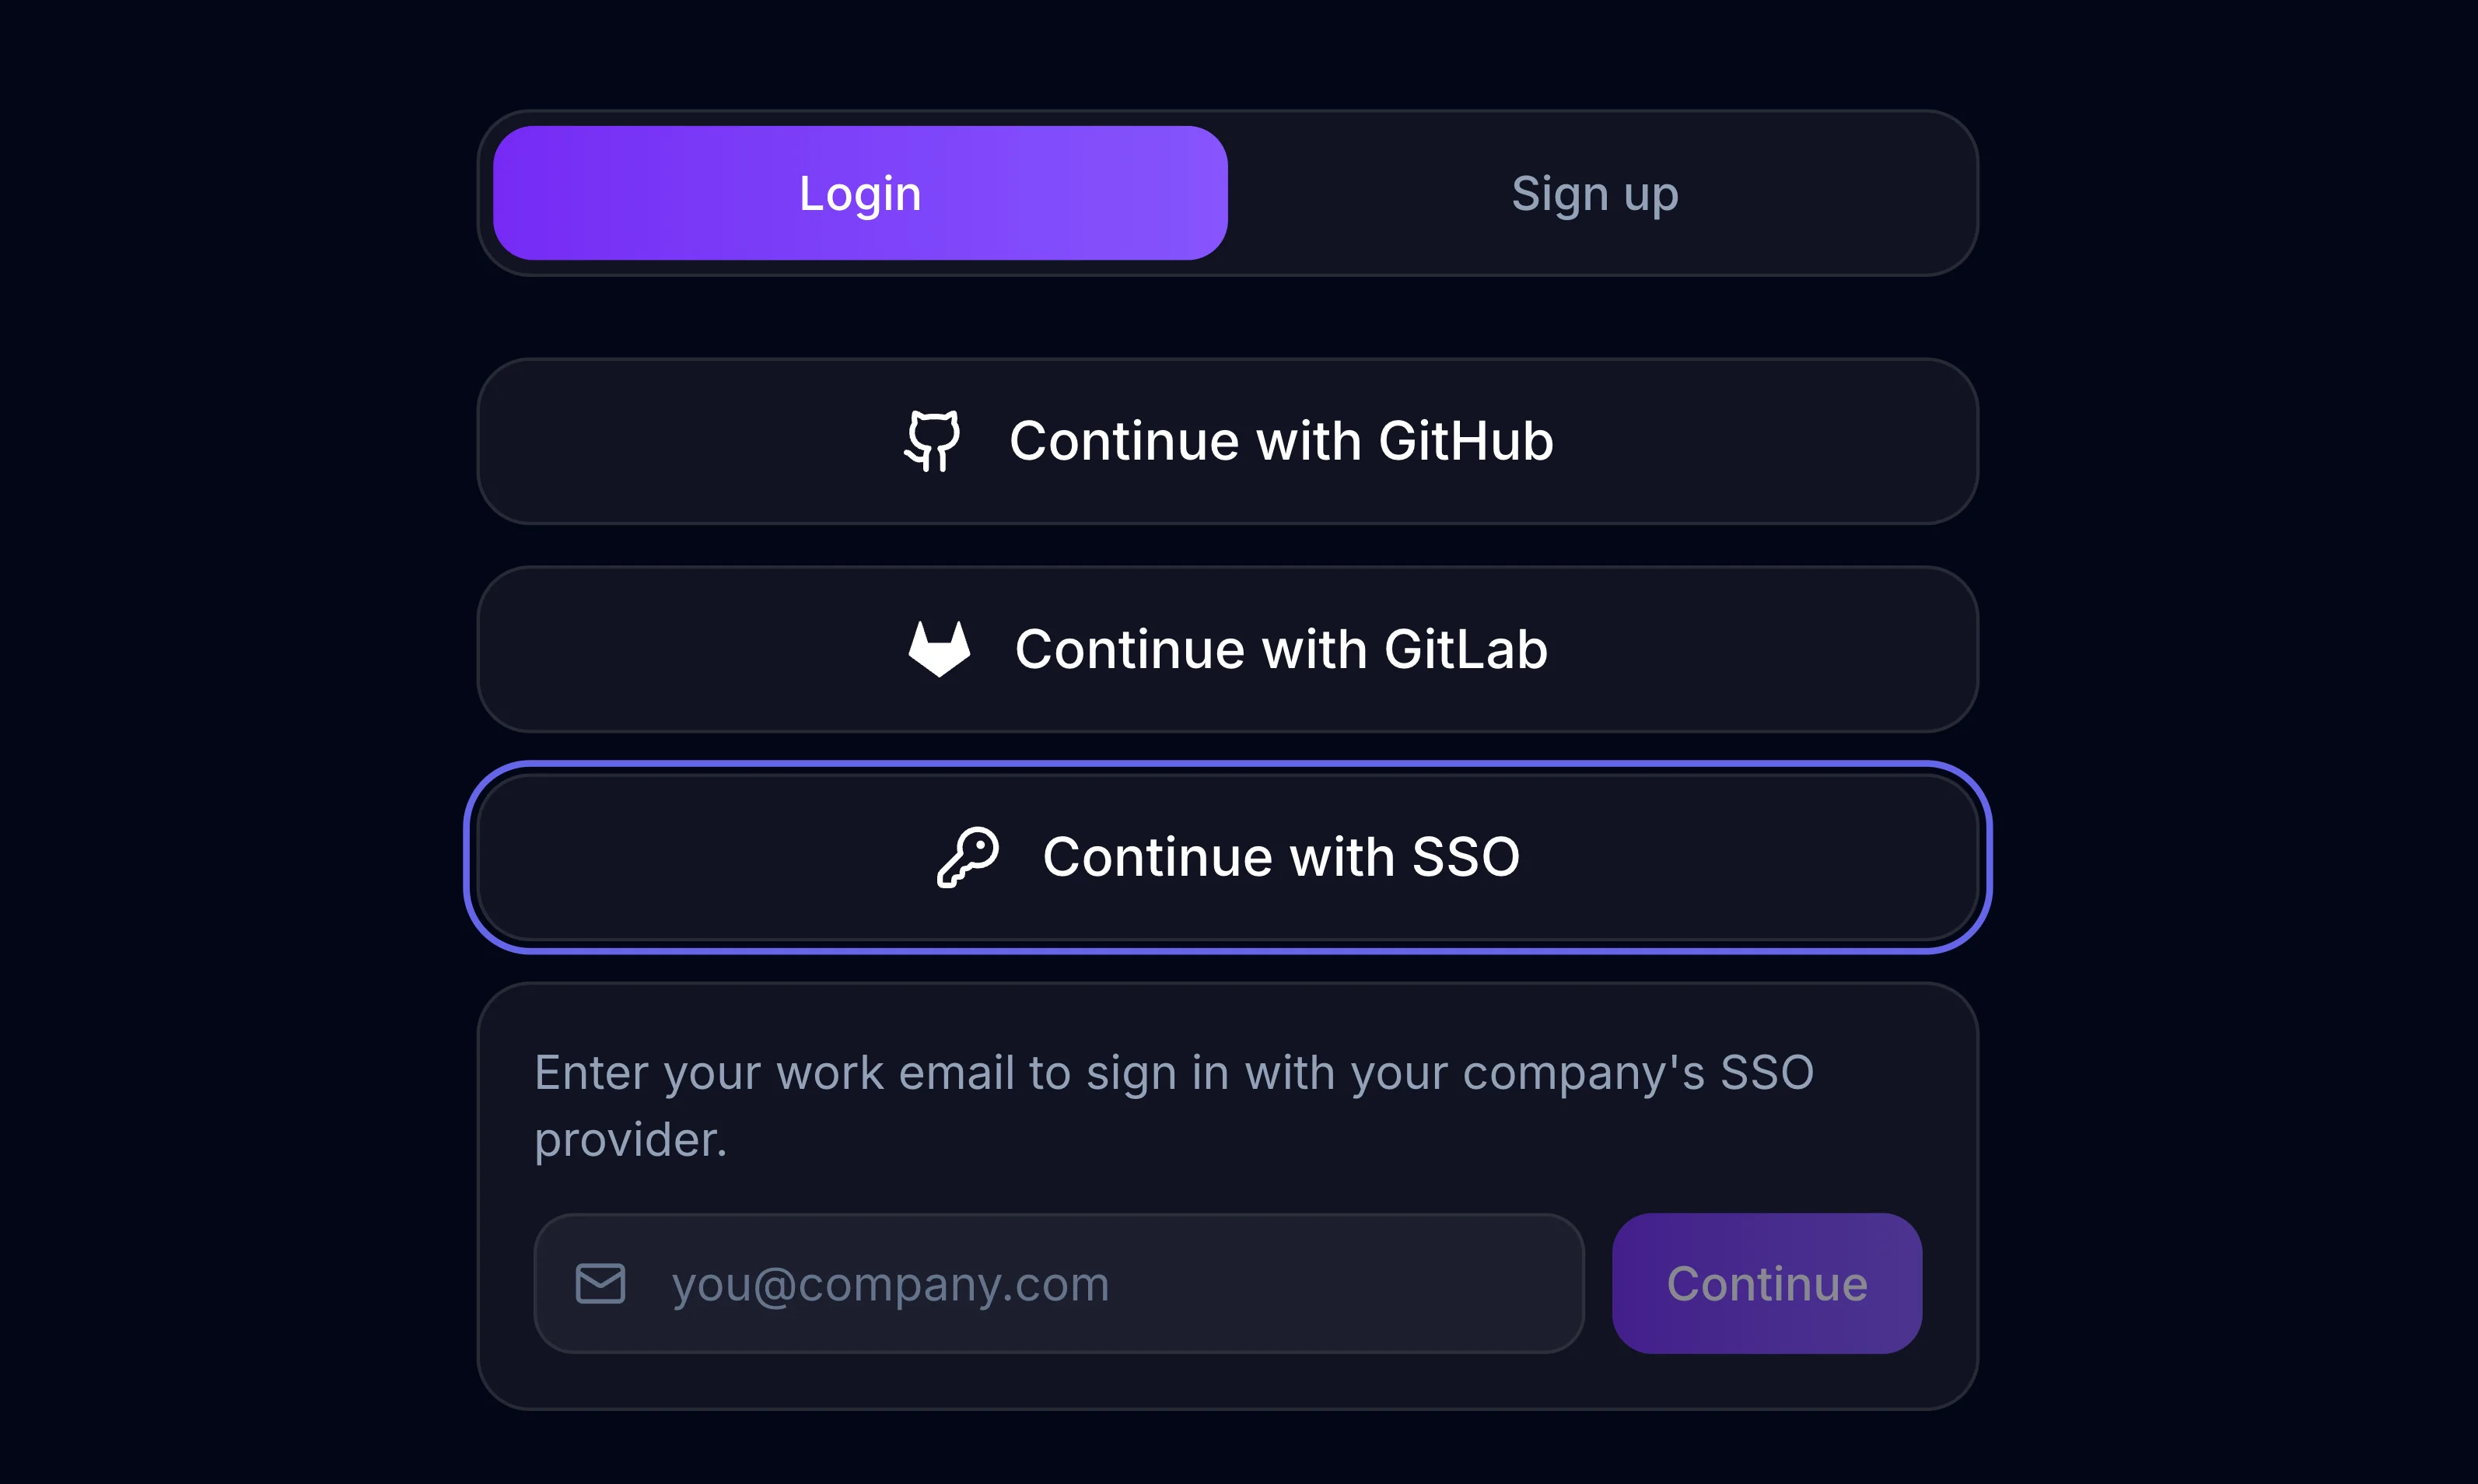
Un miembro del equipo navega a la página de inicio de sesión de Archyl y hace clic en "Continuar con SSO". Ingresa su correo de trabajo, digamos ingeniero@empresa.com. Archyl extrae el dominio, busca la configuración SSO registrada para empresa.com y redirige al usuario al proveedor de identidad de la empresa.
El usuario se autentica a través del flujo que requiera el IdP: usuario y contraseña, autenticación multifactor, verificación biométrica, tarjeta inteligente. Eso es entre el usuario y el IdP; Archyl nunca ve esas credenciales.
Una vez autenticado, el IdP redirige de vuelta a Archyl con una aserción firmada (SAML) o un código de autorización (OIDC). Verificamos la firma criptográfica, extraemos el correo del usuario y emitimos un token de sesión JWT. El usuario llega a su panel de control, con sesión iniciada, en cuestión de segundos.
Todo el flujo se siente como cualquier otra experiencia de "Iniciar sesión con...". Sin fricción, sin confusión.
Aprovisionamiento automático de usuarios
Cuando alguien de su organización inicia sesión a través de SSO por primera vez, Archyl crea automáticamente su cuenta. Sin invitaciones que enviar, sin formularios de registro que completar, sin administradores creando usuarios manualmente.
La cuenta del nuevo usuario se vincula a su organización inmediatamente. Se agrega como lector por defecto, un punto de partida seguro que sus administradores de organización pueden ajustar. Obtiene su propio espacio personal junto con la membresía organizacional, para que pueda explorar Archyl de forma independiente mientras accede a los proyectos compartidos del equipo.
Esto significa que el onboarding es tan simple como decirle a su equipo: "Vayan a Archyl e inicien sesión con su correo de trabajo." La conexión SSO se encarga del resto.
Seguridad por diseño
Hemos construido la implementación SSO con la seguridad como fundamento, no como algo pensado después.
Protección CSRF: cada flujo SSO comienza con un token de estado firmado criptograficamente (HMAC-SHA256) que incluye una marca de tiempo, un nonce aleatorio y el dominio de correo. El token expira después de diez minutos. Cuando el IdP redirige de vuelta, verificamos la firma y comprobamos la expiración antes de procesar cualquier cosa. Esto previene ataques de falsificación de solicitudes entre sitios y ataques de repetición.
Validación de aserciones SAML: para flujos SAML, validamos la firma XML del IdP contra el certificado X.509 registrado para ese dominio. Una aserción manipulada se rechaza inmediatamente. Soportamos múltiples formatos de atributos de correo para manejar las diferentes formas en que los IdP estructuran sus aserciones.
Verificación de tokens OIDC: para flujos OIDC, usamos el grant de código de autorización, el flujo OAuth2 más seguro. El código de autorización se intercambia del lado del servidor por un token de identidad, que se verifica contra las claves públicas publicadas por el proveedor. El navegador del usuario nunca ve los tokens crudos.
Sin secretos expuestos: los secretos de cliente, certificados y otras configuraciones sensibles nunca se incluyen en las respuestas de la API. Se almacenan de forma segura y se usan solo del lado del servidor durante el flujo de autenticación.
Configuración basada en dominio
Las conexiones SSO se configuran por dominio de correo. Cuando registra empresa.com como dominio SAML o OIDC para su organización, cada usuario con una dirección @empresa.com es dirigido a través de su IdP.
Un dominio, una organización. La restricción de dominio único previene conflictos: dos organizaciones no pueden reclamar el mismo dominio de correo. Esto mantiene el enrutamiento inequívoco y seguro.
Para organizaciones con múltiples dominios de correo (una situación común después de adquisiciones o para empresas con dominios regionales), cada dominio puede registrarse por separado, todos apuntando a la misma organización.
Lo que necesita para configurar
Para SAML, proporcionara tres cosas de su IdP:
- El Entity ID (el identificador de su IdP)
- La URL SSO (donde Archyl envía solicitudes de autenticación)
- El certificado X.509 (usado para verificar aserciones firmadas)
Para OIDC, proporcionara:
- El Client ID y Client Secret (del registro de aplicación de su IdP)
- La URL del emisor (Archyl usa descubrimiento OIDC para configurar automáticamente los endpoints)
Su proveedor de identidad necesitara las URLs de callback de Archyl configuradas como URIs de redirección permitidas. La configuración es la misma que agregar cualquier otra aplicación SAML o OIDC a su IdP. Su equipo de identidad ha hecho esto docenas de veces.
Construido para empresas
SSO está disponible exclusivamente en el plan Custom, junto con proyectos ilimitados, objetos de modelo ilimitados, soporte dedicado e integraciones personalizadas. Está diseñado para organizaciones donde la gestión centralizada de identidad no es opcional, es política.
Si su organización requiere SSO para todas las herramientas SaaS, el plan Custom le da ese control. Su equipo de seguridad puede imponer la autenticación a través de su IdP, asegurar el cumplimiento de MFA a través de sus políticas existentes y revocar el acceso instantáneamente cuando los empleados se van, todo sin ninguna acción necesaria del lado de Archyl.
Lo que viene
La configuración SSO se gestiona actualmente a través de nuestras herramientas de administración, con una interfaz de administración de autoservicio próxima. Los administradores de organización podrán registrar dominios, elegir protocolos y gestionar sus conexiones SSO directamente desde el panel de Archyl.
También estamos evaluando SCIM 2.0 para aprovisionamiento automatizado de usuarios y grupos, enforcement de SSO (deshabilitar el inicio de sesión por correo/contraseña para una organización) y mapeo de roles impulsado por IdP. La identidad empresarial es un espacio profundo, y estamos comprometidos a acompañar a las organizaciones donde se encuentren.
Para empezar
Si está en el plan Custom o interesado en actualizar, contacte a nuestro equipo para configurar su conexión SSO. Le guiaremos en la configuración del IdP, registraremos su dominio, y su equipo estará iniciando sesión vía SSO el mismo día.
La identidad de su equipo pertenece a su organización. Ahora su herramienta de arquitectura lo respeta.
Conozca más sobre las funciones empresariales de Archyl en nuestra página de Precios, o vea cómo el Descubrimiento de Arquitectura con IA puede mapear sus sistemas existentes para que su equipo tenga algo en que colaborar desde el primer día.