Enterprise SSO: SAML- und OIDC-Authentifizierung für Custom-Pläne
Jedes Sicherheitsteam in Unternehmen, mit dem ich gesprochen habe, hat dieselbe nicht verhandelbare Anforderung: Mitarbeiter müssen sich über den Identitatsanbieter des Unternehmens authentifizieren. Keine Ausnahmen. Keine separaten Zugangsdaten, die für jedes SaaS-Tool herumliegen. Eine einzige Anmeldung, zentral verwaltet, sofort widerrufbar, wenn jemand das Unternehmen verlässt. Die andere Frage, die sie stellen, ist, wohin der Code geht, und deshalb können Sie Ihren eigenen KI-Anbieter mitbringen.
Wir verstehen das. Wenn Sie für die Sicherheitslage Ihrer Organisation verantwortlich sind, ist das Letzte, was Sie wollen, noch ein weiteres Passwort, das Ihr Team verwalten muss und um das Sie sich sorgen müssen. Deshalb starten wir benutzerdefinierte SSO-Unterstützung für Organisationen im Custom-Plan.
Zwei Protokolle, ein Ziel
Archyl unterstützt beide großen Enterprise-Authentifizierungsstandards:
SAML 2.0 funktioniert mit den Identitatsanbietern, die die meisten Unternehmen bereits betreiben: Okta, Azure Active Directory, OneLogin, PingFederate, ADFS und jeder andere SAML 2.0-kompatible Anbieter. Wenn Ihr Unternehmen einen SAML-IdP hat, funktioniert er mit Archyl.
OpenID Connect (OIDC) deckt die moderne Identitatslandschaft ab: Auth0, Azure AD, Google Workspace, Keycloak und jeder OIDC-kompatible Anbieter. Wenn Ihre Organisation OAuth2-basierte Identität verwendet, ist OIDC Ihr Weg.
Beide Protokolle erzielen dasselbe Ergebnis: Ihr Team meldet sich über den Identitatsanbieter Ihres Unternehmens an, und Archyl vertraut der Authentifizierungsentscheidung Ihres IdP. Wir speichern keine Passwörter für SSO-Benutzer. Wir verwalten keine Zugangsdaten. Ihr IdP ist die einzige Quelle der Wahrheit.
So funktioniert es
Das Anmeldeerlebnis ist unkompliziert.
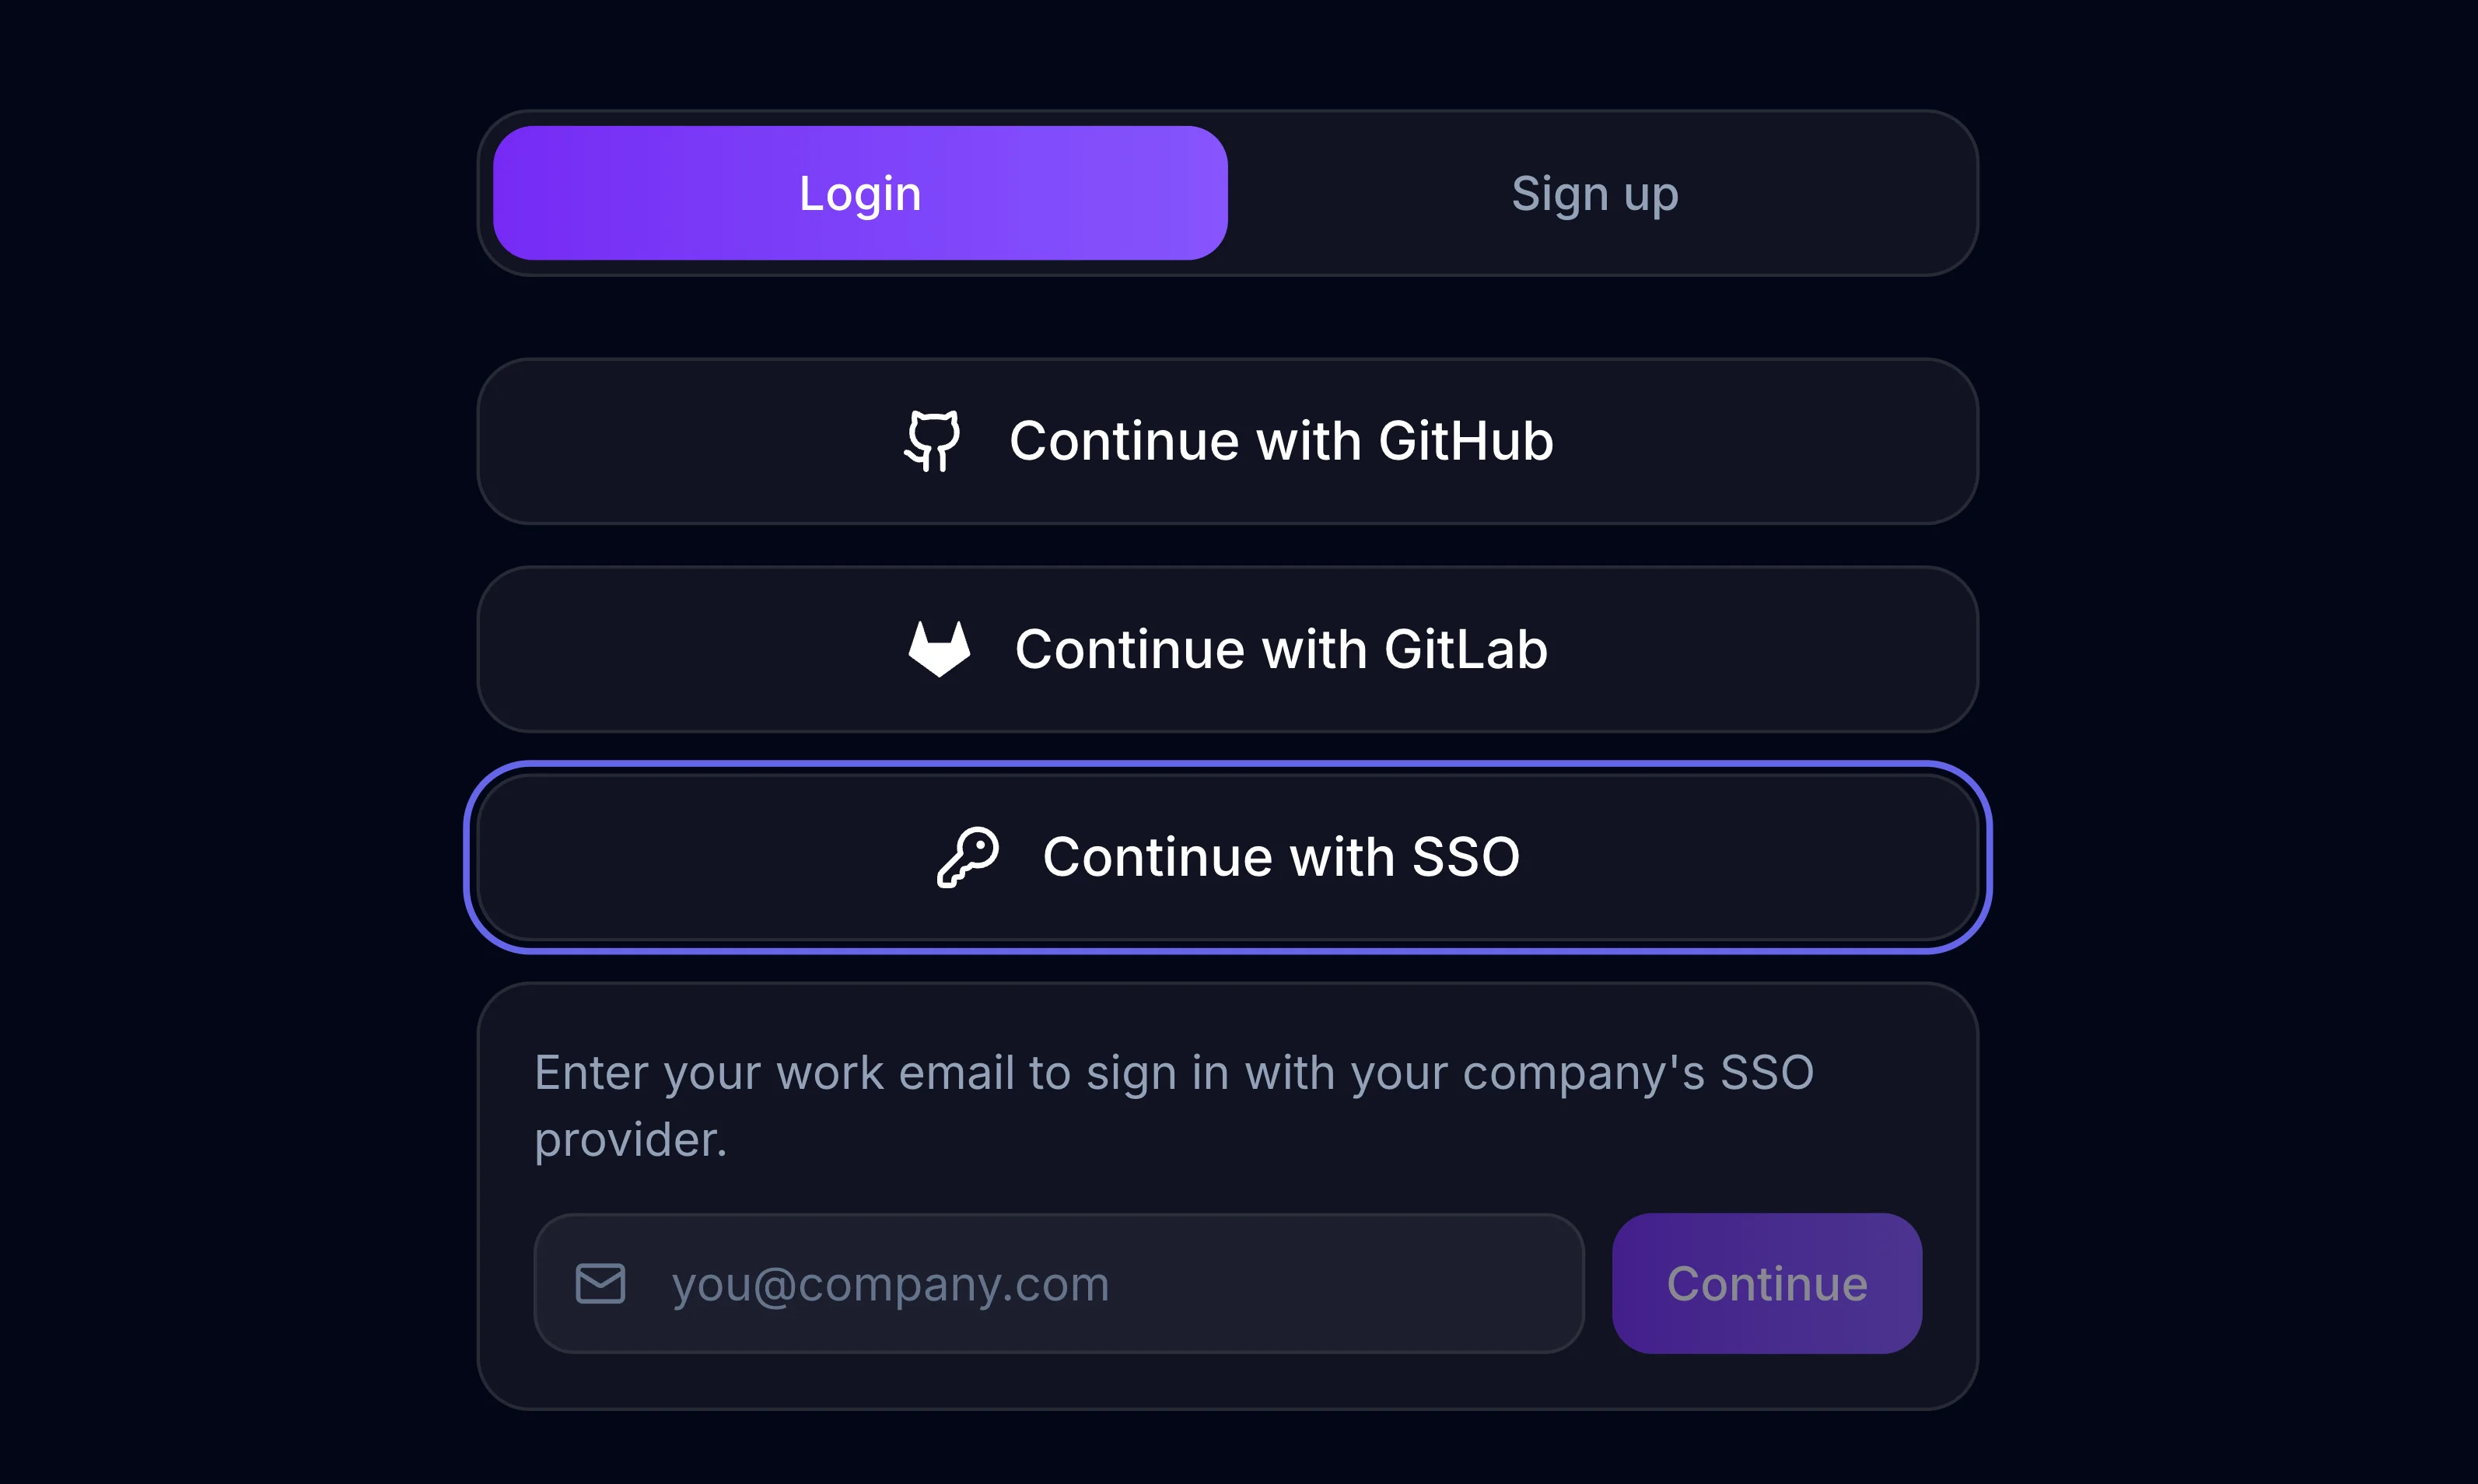
Ein Teammitglied navigiert zur Anmeldeseite von Archyl und klickt auf "Weiter mit SSO". Es gibt seine Arbeits-E-Mail ein, sagen wir ingenieur@unternehmen.com. Archyl extrahiert die Domain, sucht die SSO-Konfiguration für unternehmen.com und leitet den Benutzer zum Identitatsanbieter des Unternehmens weiter.
Der Benutzer authentifiziert sich über den vom IdP geforderten Ablauf: Benutzername und Passwort, Multi-Faktor-Authentifizierung, biometrische Verifizierung, Smartcard. Das geschieht zwischen dem Benutzer und dem IdP; Archyl sieht diese Zugangsdaten nie.
Nach der Authentifizierung leitet der IdP zurück zu Archyl mit einer signierten Assertion (SAML) oder einem Autorisierungscode (OIDC). Wir verifizieren die kryptografische Signatur, extrahieren die E-Mail des Benutzers und stellen ein JWT-Sitzungstoken aus. Der Benutzer landet auf seinem Dashboard, angemeldet, in wenigen Sekunden.
Der gesamte Ablauf fühlt sich an wie jede andere "Anmelden mit..."-Erfahrung. Keine Reibung, keine Verwirrung.
Automatische Benutzerbereitstellung
Wenn sich jemand aus Ihrer Organisation zum ersten Mal über SSO anmeldet, erstellt Archyl automatisch dessen Konto. Keine Einladungen zu versenden, keine Anmeldeformulare auszufüllen, kein Administrator, der manuell Benutzer anlegt.
Das Konto des neuen Benutzers wird sofort mit Ihrer Organisation verknüpft. Er wird standardmäßig als Betrachter hinzugefügt, ein sicherer Ausgangspunkt, den Ihre Organisationsadministratoren anpassen können. Er erhält seinen eigenen persönlichen Arbeitsbereich neben der Organisationsmitgliedschaft, sodass er Archyl unabhängig erkunden und gleichzeitig auf gemeinsame Teamprojekte zugreifen kann.
Das bedeutet, Onboarding ist so einfach wie Ihrem Team zu sagen: "Geht zu Archyl und meldet euch mit eurer Arbeits-E-Mail an." Die SSO-Verbindung erledigt den Rest.
Sicherheit von Grund auf
Wir haben die SSO-Implementierung mit Sicherheit als Fundament gebaut, nicht als nachträglichen Gedanken.
CSRF-Schutz: Jeder SSO-Ablauf beginnt mit einem kryptografisch signierten State-Token (HMAC-SHA256), der einen Zeitstempel, eine zufällige Nonce und die E-Mail-Domain enthält. Das Token läuft nach zehn Minuten ab. Wenn der IdP zuruckleitet, verifizieren wir die Signatur und prüfen den Ablauf, bevor wir irgendetwas verarbeiten. Dies verhindert Cross-Site-Request-Forgery-Angriffe und Replay-Angriffe.
SAML-Assertion-Validierung: Für SAML-Abläufe validieren wir die XML-Signatur des IdP gegen das für diese Domain registrierte X.509-Zertifikat. Eine manipulierte Assertion wird sofort abgelehnt. Wir unterstützen mehrere E-Mail-Attributformate, um die verschiedenen Arten zu handhaben, wie IdPs ihre Assertionen strukturieren.
OIDC-Token-Verifizierung: Für OIDC-Abläufe verwenden wir den Authorization-Code-Grant, den sichersten OAuth2-Ablauf. Der Autorisierungscode wird serverseitig gegen ein ID-Token eingetauscht, das gegen die veröffentlichten öffentlichen Schlüssel des Anbieters verifiziert wird. Der Browser des Benutzers sieht nie die rohen Token.
Keine Geheimnisse exponiert: Client-Secrets, Zertifikate und andere sensible Konfigurationen werden nie in API-Antworten aufgenommen. Sie werden sicher gespeichert und nur serverseitig während des Authentifizierungsablaufs verwendet.
Domainbasierte Konfiguration
SSO-Verbindungen werden pro E-Mail-Domain konfiguriert. Wenn Sie unternehmen.com als SAML- oder OIDC-Domain für Ihre Organisation registrieren, wird jeder Benutzer mit einer @unternehmen.com-Adresse über Ihren IdP geleitet.
Eine Domain, eine Organisation. Die eindeutige Domain-Beschränkung verhindert Konflikte: Keine zwei Organisationen können dieselbe E-Mail-Domain beanspruchen. Das hält das Routing eindeutig und sicher.
Für Organisationen mit mehreren E-Mail-Domains (eine häufige Situation nach Übernahmen oder für Unternehmen mit regionalen Domains) kann jede Domain separat registriert werden, alle auf dieselbe Organisation verweisend.
Was Sie für die Einrichtung brauchen
Für SAML benötigen Sie drei Dinge von Ihrem IdP:
- Die Entity ID (die Kennung Ihres IdP)
- Die SSO-URL (wohin Archyl Authentifizierungsanfragen sendet)
- Das X.509-Zertifikat (zur Verifizierung signierter Assertionen)
Für OIDC benötigen Sie:
- Die Client ID und das Client Secret (aus der Anwendungsregistrierung Ihres IdP)
- Die Issuer-URL (Archyl nutzt OIDC-Discovery zur automatischen Konfiguration der Endpunkte)
Ihr Identitatsanbieter benötigt die Callback-URLs von Archyl als erlaubte Redirect-URIs. Die Einrichtung ist dieselbe wie das Hinzufügen jeder anderen SAML- oder OIDC-Anwendung zu Ihrem IdP. Ihr Identitatsteam hat das schon dutzende Male gemacht.
Für Unternehmen gebaut
SSO ist exklusiv im Custom-Plan verfügbar, zusammen mit unbegrenzten Projekten, unbegrenzten Modellobjekten, dediziertem Support und benutzerdefinierten Integrationen. Es ist für Organisationen konzipiert, in denen zentrales Identitatsmanagement nicht optional ist, sondern Richtlinie.
Wenn Ihre Organisation SSO für alle SaaS-Tools verlangt, gibt Ihnen der Custom-Plan diese Kontrolle. Ihr Sicherheitsteam kann die Authentifizierung über Ihren IdP durchsetzen, MFA-Compliance durch Ihre bestehenden Richtlinien sicherstellen und den Zugang sofort widerrufen, wenn Mitarbeiter ausscheiden, alles ohne jegliche Aktion auf der Archyl-Seite.
Was als Nächstes kommt
Die SSO-Konfiguration wird derzeit über unsere Admin-Tools verwaltet, mit einer Self-Service-Admin-Oberfläche in Kurze. Organisationsadministratoren werden Domains registrieren, Protokolle wählen und ihre SSO-Verbindungen direkt aus dem Archyl-Dashboard verwalten können.
Wir prüfen auch SCIM 2.0 für automatisiertes Benutzer- und Gruppen-Provisioning, SSO-Enforcement (Deaktivierung der E-Mail/Passwort-Anmeldung für eine Organisation) und IdP-gesteuertes Rollen-Mapping. Enterprise-Identität ist ein tiefes Thema, und wir sind bestrebt, Organisationen dort abzuholen, wo sie stehen.
Erste Schritte
Wenn Sie den Custom-Plan nutzen oder an einem Upgrade interessiert sind, kontaktieren Sie unser Team zur Konfiguration Ihrer SSO-Verbindung. Wir Führen Sie durch die IdP-Einrichtung, registrieren Ihre Domain, und Ihr Team meldet sich noch am selben Tag über SSO an.
Die Identität Ihres Teams gehört Ihrer Organisation. Jetzt respektiert ihr Architektur-Tool das.
Erfahren Sie mehr über die Enterprise-Funktionen von Archyl auf unserer Preisseite, oder sehen Sie, wie die KI-gestützte Architekturerkennung Ihre bestehenden Systeme kartieren kann, damit Ihr Team vom ersten Tag an etwas hat, woran es zusammenarbeiten kann.